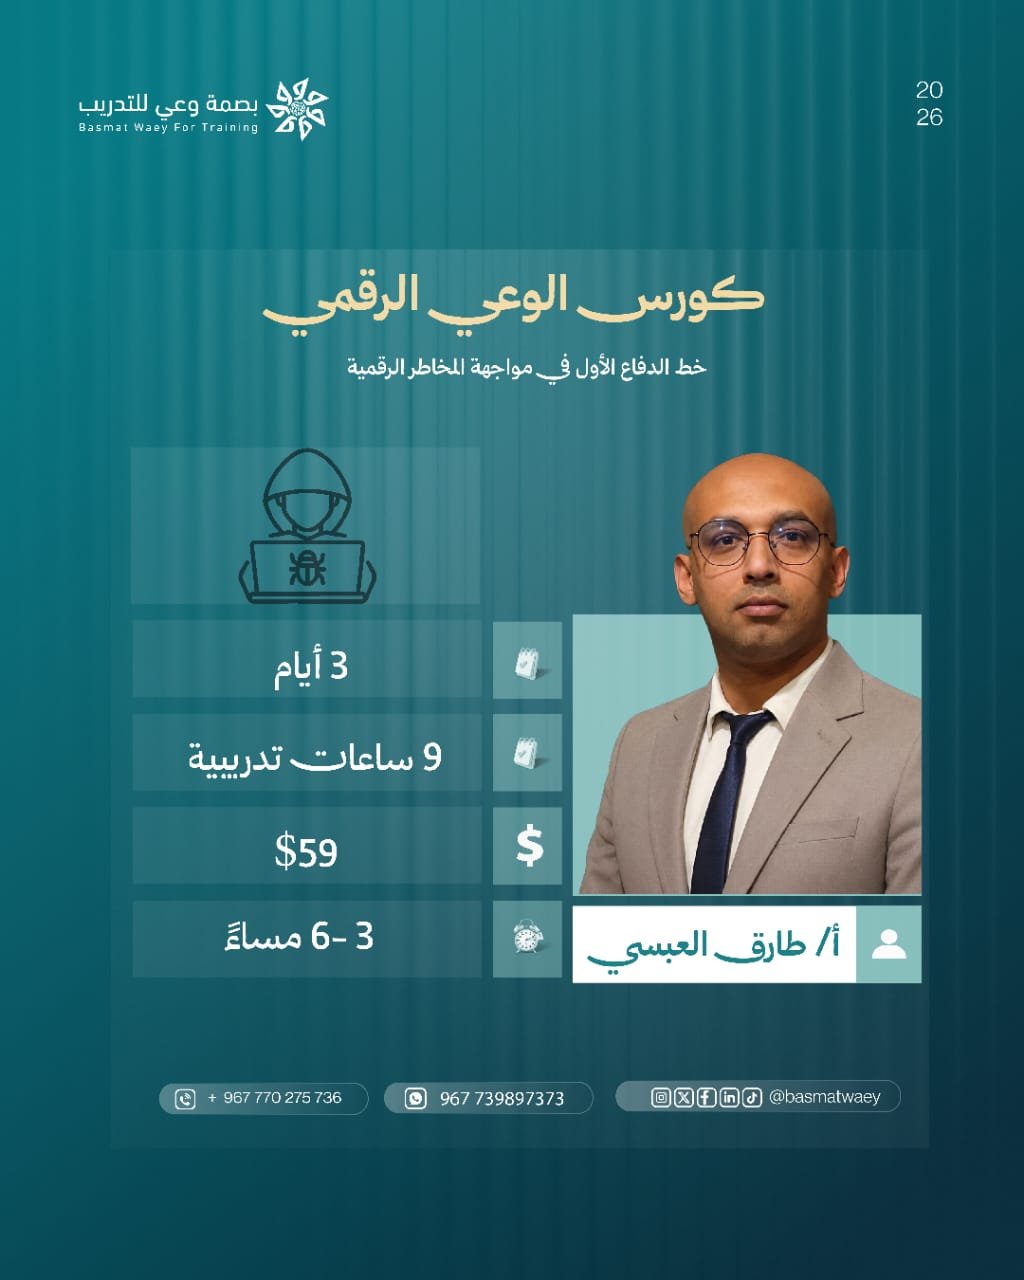
كورس الوعي الرقمي
خط الدفاع الأول في مواجهة المخاطر الرقمية
نبذة عن البرنامج
في ظل الاعتماد المتزايد على التقنيات الرقمية والأنظمة الإلكترونية في بيئة العمل، أصبحت المخاطر الرقمية جزءاً من التحديات اليومية التي قد تواجه أي موظف أو مؤسسة.
ومع تطور أساليب الهجمات الإلكترونية والاحتيال الرقمي، لم تعد حماية المعلومات والأنظمة مسؤولية أقسام تقنية المعلومات وحدها، بل أصبحت مسؤولية مشتركة تبدأ من وعي كل موظف بطبيعة المخاطر المحيطة به، وقدرته على اتخاذ القرارات الصحيحة أثناء استخدام التقنيات الرقمية.
ومن هذا المنطلق، تقدم أكاديمية بصمة وعي للتدريب كورس الوعي الرقمي، وهو برنامج تدريبي يهدف إلى تعزيز وعي الموظفين بالمخاطر الرقمية الأكثر شيوعاً، وتمكينهم من التعرف على أساليب الهجمات والاحتيال الإلكتروني، وفهم الممارسات الآمنة التي تساعد على حماية أنفسهم ومعلوماتهم وبيئة عملهم.
يركز البرنامج على الجانب العملي إلى جانب الجانب النظري، ويقدم المفاهيم الأمنية بطريقة مبسطة تناسب مختلف المستويات الوظيفية والتخصصات، دون اشتراط وجود خلفية تقنية مسبقة.
أهداف البرنامج
يهدف الكورس إلى:
- تعزيز الثقافة والوعي بالأمن السيبراني داخل المؤسسات.
- تعريف المشاركين بالمخاطر والتهديدات الرقمية الشائعة.
- تنمية القدرة على اكتشاف محاولات الخداع والاحتيال الإلكتروني.
- التعرف على أساليب حماية الحسابات وكلمات المرور.
- تعزيز الوعي بأهمية حماية البيانات والمعلومات الحساسة.
- الحد من المخاطر الناتجة عن الاستخدام غير الآمن للأجهزة والأنظمة الرقمية.
- توضيح الممارسات الآمنة عند استخدام الإنترنت والخدمات السحابية.
- ترسيخ السلوكيات الرقمية المسؤولة في بيئة العمل.
الفئة المستهدفة
البرنامج مخصص لكافة موظفي المؤسسات والشركات، ويشمل:
- الموظفين في جميع المستويات الوظيفية والإدارية.
- مستخدمي أجهزة الحاسب والأنظمة الرقمية.
- الموظفين الذين يتعاملون مع البريد الإلكتروني والإنترنت والأنظمة السحابية.
- العاملين الذين يتعاملون مع معلومات أو بيانات حساسة.
لا يشترط الالتحاق بالكورس وجود خلفية تقنية أو معرفة مسبقة بالأمن السيبراني.
المحاور التدريبية
المحور الأول: أساسيات الأمن السيبراني
- التعرف على مفهوم الأمن السيبراني وأهميته.
- دور الموظف في حماية المؤسسة من المخاطر الرقمية.
المحور الثاني: الهجمات والبرمجيات الخبيثة
- التعرف على البرمجيات الخبيثة.
- كيفية وصول البرمجيات الخبيثة إلى الأجهزة.
- أبرز المخاطر الناتجة عنها.
- طرق الوقاية من البرمجيات الخبيثة.
المحور الثالث: الخداع والاحتيال الإلكتروني
- فهم أساليب التلاعب والخداع التي يستخدمها المهاجمون لاستدراج الموظفين.
- التعرف على محاولات الحصول على المعلومات بطرق احتيالية.
- التعرف على محاولات الوصول غير المصرح به إلى الأنظمة.
المحور الرابع: حماية الحسابات وكلمات المرور
- التعرف على أبرز مخاطر كلمات المرور.
- أساليب استهداف الحسابات وكلمات المرور.
- الممارسات الصحيحة لإنشاء كلمات مرور قوية وحمايتها.
المحور الخامس: المخاطر من داخل المؤسسة
- التعرف على المخاطر التي قد تنشأ من داخل المؤسسة.
- المخاطر المتعمدة وغير المتعمدة.
- كيفية الحد من المخاطر الداخلية.
المحور السادس: حماية البيانات والمعلومات
- التعرف على المعلومات الحساسة وأهمية حمايتها.
- التعامل الآمن مع البيانات والمعلومات.
- تجنب مشاركة المعلومات أو تسريبها بطرق غير آمنة.
المحور السابع: الأمن المادي
- التعرف على المخاطر الأمنية المرتبطة بالأجهزة والمكاتب والمرافق.
- أهمية حماية الأجهزة والبيئة المادية للمؤسسة.
المحور الثامن: الأمن عند استخدام الخدمات السحابية
- فهم مخاطر استخدام الخدمات والتطبيقات السحابية.
- الممارسات الأساسية للاستخدام الآمن.
- حماية البيانات أثناء استخدام الخدمات السحابية.
المحور التاسع: الأمان على الإنترنت
- التعرف على مخاطر استخدام شبكات الإنترنت العامة.
- التعامل مع شبكات الإنترنت بصورة أكثر أماناً أثناء العمل أو التنقل.
المحور العاشر: أهم النصائح الأمنية
مجموعة من الإرشادات والممارسات العملية التي تساعد الموظف على بناء سلوك رقمي أكثر أماناً، وتقليل احتمالية التعرض للمخاطر الرقمية.
ماذا سيستفيد المتدرب؟
بنهاية البرنامج، يُتوقع أن يصبح المتدرب قادراً على:
- فهم أساسيات الأمن السيبراني ودوره في بيئة العمل.
- التعرف على أبرز المخاطر والهجمات الرقمية التي قد تستهدف الموظفين.
- اكتشاف محاولات الهندسة الاجتماعية والخداع الرقمي.
- التعامل مع كلمات المرور بطريقة أكثر أماناً.
- فهم أهمية حماية المعلومات الحساسة.
- تقليل المخاطر الناتجة عن الاستخدام غير الآمن للأجهزة والإنترنت.
- التعامل بشكل أكثر أماناً مع الخدمات السحابية وشبكات الإنترنت العامة.
- تبني ممارسات وسلوكيات رقمية آمنة في بيئة العمل.
- إدراك دوره كجزء أساسي من منظومة الحماية الرقمية للمؤسسة.
لماذا برنامج الوعي الرقمي؟
لأن الأمن الرقمي لا يعتمد على الأنظمة والتقنيات فقط، بل يبدأ من وعي الإنسان الذي يستخدمها.
فالموظف الواعي يستطيع اكتشاف الخطر قبل أن يتحول إلى حادث أمني، واتخاذ القرار الصحيح عند التعامل مع رسالة أو رابط أو ملف أو طلب غير موثوق.
كما أن الوعي الرقمي ليس مسؤولية قسم تقنية المعلومات وحده، بل مسؤولية كل موظف داخل المؤسسة.
يساعد هذا البرنامج على تعزيز ثقافة الأمن الرقمي، وترسيخ الممارسات الوقائية التي تسهم في حماية المعلومات والأنظمة وتقليل المخاطر المرتبطة بالسلوك البشري.
أسلوب التدريب
يعتمد البرنامج على الجمع بين الجانب النظري والعملي، من خلال تقديم المفاهيم الأمنية بصورة مبسطة ومناسبة لمختلف التخصصات والمستويات الوظيفية.
ويركز التدريب على ربط المفاهيم بالمواقف والمخاطر التي قد يواجهها الموظفون أثناء استخدام التقنيات الرقمية في بيئة العمل.
تفاصيل البرنامج
- اسم البرنامج: كورس الوعي الرقمي.
- العنوان الفرعي: خط الدفاع الأول في مواجهة المخاطر الرقمية.
- المدرب: أ. طارق العبسي.
- مدة البرنامج: 3 أيام.
- الساعات التدريبية: 9 ساعات تدريبية.
- نوع التدريب: نظري وعملي.
- المعدل اليومي: 3 ساعات.
- الفترة التدريبية: من 10:00 صباحاً إلى 1:00 ظهراً، أو من 3:00 إلى 6:00 مساءً.
- الأيام: من السبت إلى الأربعاء، وفق جدول انعقاد الكورس.
- الرسوم: 59 دولاراً.
الوعي الرقمي يبدأ منك
كل رسالة تفتحها، وكل رابط تضغط عليه، وكل كلمة مرور تستخدمها، قد تكون جزءاً من حماية معلوماتك ومؤسستك أو سبباً في تعريضها للخطر.
تعلم كيف تتعامل مع العالم الرقمي بوعي أكبر، واجعل معرفتك خط الدفاع الأول لحماية نفسك وبيئة عملك.
أكاديمية بصمة وعي للتدريب
#استعد_للتغيير